
在 RSAC 2026 上,智能体 SOC(Agentic SOC)仍主要是一个逐渐成形的愿景。厂商展示了 AI 智能体如何调查告警、收集上下文并建议后续步骤。这些演示令人印象深刻,但运营模式仍不完整。
到了 Black Hat 2026,讨论的重点发生了变化。核心问题不再是 AI 智能体能否在受控演示中完成一次出色的调查,而是 AI 能否在证据、权限、成本和问责边界明确的前提下,每天完成可信的安全工作。
这种重心变化十分关键。评估安全运营,不能只看智能程度。生产系统还必须可靠、可审计、可控制,并具备经济性。在这两场大会之间,五个方面的变化让这一转型变得清晰可见。
1. 从预览走向生产
在 RSAC 上,许多智能体能力仍处于预览、试用或一键调查阶段。到了 Black Hat,多项产品发布开始指向生产部署,包括正式可用版本、定时工作流、模型上下文协议(MCP)连接器,以及更完善的运营控制。
其中的区别不只在于产品标签。演示关注智能体能否完成一次任务;生产环境关注企业能否每天可靠地运行它。
这意味着安全团队需要回答具体问题:连接器失效时会发生什么?智能体能否安全重试?允许它使用哪些工具?长时间运行的调查可能花费多少?每次操作的执行回执由谁接收?生产就绪要求将智能体的表现纳入系统化的运营管理。
2. 从静态告警到持续演进的调查
传统 SOC 工作流经常将告警视为孤立事件:告警到达,分析师进行调查,然后关闭案件或升级处理。但攻击者不会围绕单个告警组织行动,证据也很少一次性全部出现。
AI 正开始将不同时点的证据连接起来。例如,Elastic 扩展后的 Attack Discovery 利用 AI 将告警关联为攻击,并可起草检测规则供分析师审批。Command Zero 的 Throughline 则采用另一种方式:新告警可以并入现有调查、延展时间线,并在新证据出现时重新开启已解决的案件。
关键变化,是从固定的告警记录转向持续演进的调查。随着新遥测到达,系统可以修正假设、关联相关活动,并保留其认知变化的历史。这既为分析师提供了更完整的事件脉络,也减少了从头重建上下文的重复劳动。

3. 从数据孤岛到互联的安全运营
安全数据早已分布在 SIEM 平台、数据湖、对象存储、身份系统、终端工具、云服务和业务应用中。智能体安全运营开始直接跨这些环境开展工作,而不要求先把所有数据源迁移到同一平台。
这改变了集成的挑战。问题的重点不再是所有数据必须存放在哪里,而是如何治理对分布式数据的访问。
执行联邦检索的智能体,需要一致的数据模式、稳定的实体标识、受控访问、可靠的查询执行、可追溯的证据,以及清晰的成本归属。缺少这些基础,跨平台推理可能给出看似可信、实际却不完整、无法审计或成本过高的答案。
因此,互联的运营并没有消除对控制平面的需求,反而使控制平面更加重要。

4. 从“智能体还是工作流”到“智能体与工作流协作”
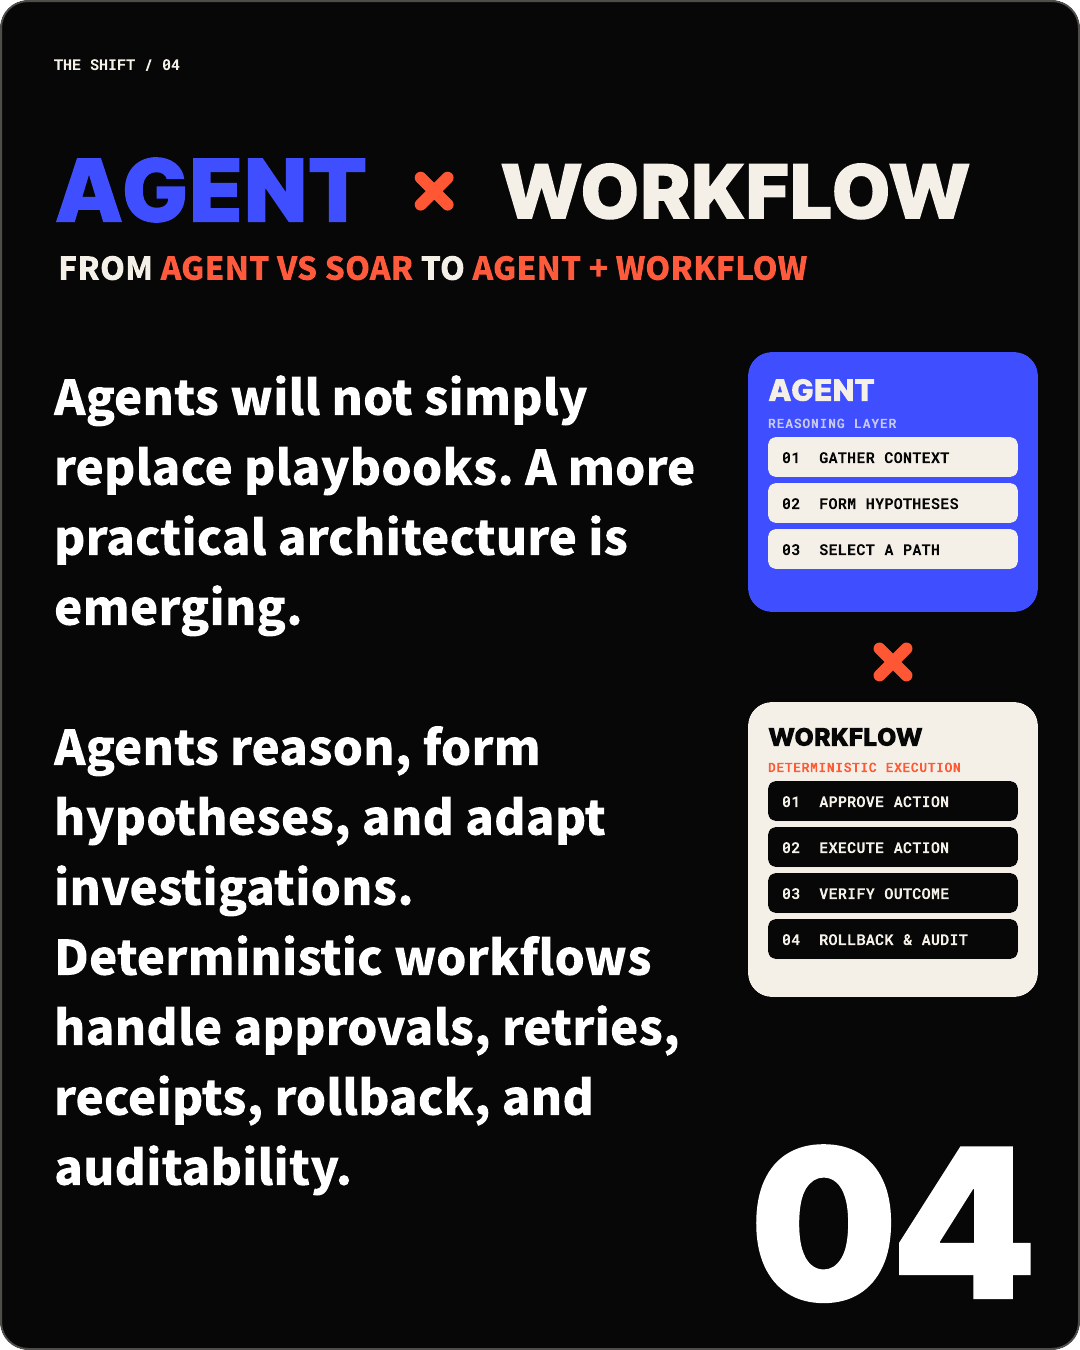
智能体不会简单地取代剧本。一种更务实的架构正在出现:智能体提供推理层,确定性工作流提供执行层。
智能体可以收集上下文、提出假设、探索不同方案,并选择合适的路径。工作流则可以强制执行审批、完成已知操作、处理重试、验证结果、保留执行回执,并支持回滚。
这种职责划分发挥了两种方式各自的优势。当调查存在歧义、下一步取决于上下文时,智能体更有价值;当操作必须可预测、可重复时,工作流更有价值。
目标并不是为了自主而自主,而是将可适应变化的调查与受控执行连接起来。
5. 从信任智能体到治理其行动
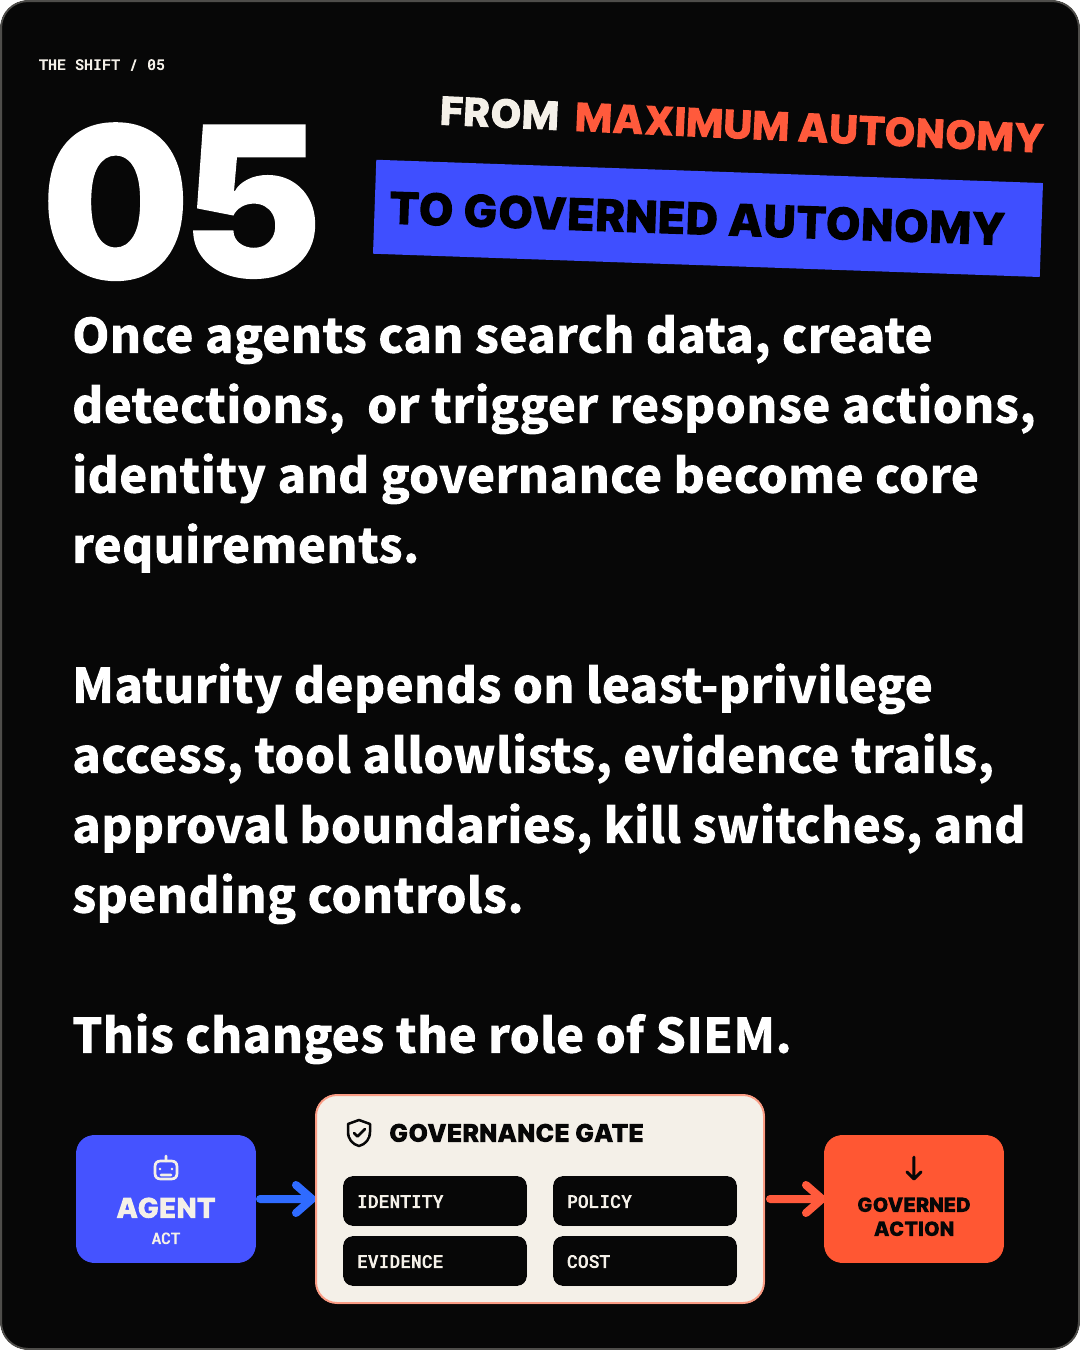
一旦智能体能够检索敏感数据、创建检测逻辑或触发响应操作,身份与治理就成为产品的核心要求。
成熟度取决于最小权限访问、工具白名单、证据链、审批边界、紧急停止机制和费用控制。每项操作都应有可追溯的执行身份,每项结论都应指向证据,每个高影响步骤都应经过明确的策略边界。
这也改变了 SIEM 的角色。在这种运营模式下,SIEM 不会消失,而是越来越多地承担智能体 SOC 的数据、策略、证据和审计控制平面的职责。它为智能体提供所需上下文,同时保留组织理解和治理智能体行为所需的记录。
下一代智能体 SOC 将如何衡量成效
下一轮竞争优势,不会仅来自采集更多日志或编写更多规则,而将来自让 AI 完成更多可信的安全工作。
这需要不同的衡量方式。团队不应只统计处理了多少告警、触发了多少自动化,而应跟踪以下结果:
• 有经验证证据支撑的已完成调查
• 分析师作出决策所需的时间
• 执行前获得批准的高影响操作
• 结果得到确认的响应操作
• 每次已完成调查的成本
这些指标将 AI 活动与运营价值联系起来,也能揭示精心设计的演示可能掩盖的问题:证据缺失、工具调用过多、授权不清、成本失控,或操作缺少可验证的结果。
核心启示
从 RSAC 到 Black Hat 2026,关于智能体 SOC 的讨论从可能性转向了实际运营。
真正的进步不只是让 AI 更加自主,而是实现受治理的自主性:AI 能够基于相互关联的证据进行推理,与确定性流程协作,并在清晰可见的边界内行动。
能够清楚定义这些边界的组织,将更有信心赋予智能体更多责任。问题不再是我们是否应该信任智能体,而是我们能否有效管理它们。
了解 SecNova AI 如何实现受治理、有证据支撑的安全运营。