
为什么安全收尾应衡量残留访问权限,而不只是已关闭的工单
终场哨声已经吹响,临时赛事设施正在拆除,赞助商活动已经结束,项目沟通群也安静了下来。但在许多组织内部,为世界杯开通的访问权限可能仍在生效。
访客账号、OAuth 授权、API 密钥、网络白名单、云资源、服务身份、邮件转发规则和安全例外,并不会随着活动结束而自动消失。只有当有人找到它们、将其移除,并证明相关访问已被撤销,它们才算真正清理完成。
最后的验证环节至关重要,因为攻击者的行动速度比以往更快。
CrowdStrike 的 《2026 年全球威胁报告》指出,电子犯罪攻击的平均横向移动突破时间为 29 分钟,观测到的最快案例仅需 27 秒。在一次入侵中,攻击者取得初始访问权限后,不到四分钟就开始了数据外传。
当攻击者以分钟为单位行动时,每月一次的访问权限审查过于缓慢,无法作为高风险活动唯一的收尾控制措施。
活动结束,攻击面并未消失
大型活动会在短时间内集中产生大量临时信任关系,这是可以预见的。
承包商进入协作平台,转播服务商获得流媒体系统和对象存储的访问权限,市场团队放宽邮件或 Web 访问控制,开发人员为赶上上线期限创建服务账号,网络团队添加临时白名单,SOC 团队则抑制噪声较多的检测规则,或增加终端安全排除项,以确保业务正常运转。
这些决定在活动期间大多是合理的。
一旦无人负责它们的到期处理,风险就会出现。
常见的做法是禁用用户账号。这是必要步骤,但不等于消除了该身份继续执行操作的所有途径。
Microsoft 关于紧急撤销访问权限的指南明确说明了这一限制:应用可以签发并控制自己的会话令牌,而 Microsoft Entra ID 无法直接撤销由该应用创建的会话。
因此,禁用用户后,其他访问路径仍可能有效,包括应用会话、委托 OAuth 授权、API 凭据、转发规则,或为同一活动创建的机器身份。
所以,收尾时首先要问的,不应是:
“我们禁用账号了吗?”
而应是:
“与这个身份或这场活动相关的哪些访问路径,仍能触达我们的系统和数据?”
交叉核对四类台账,而不只是一张表格
在这套收尾框架中,我们将临时信任关系划分为四类运营台账。
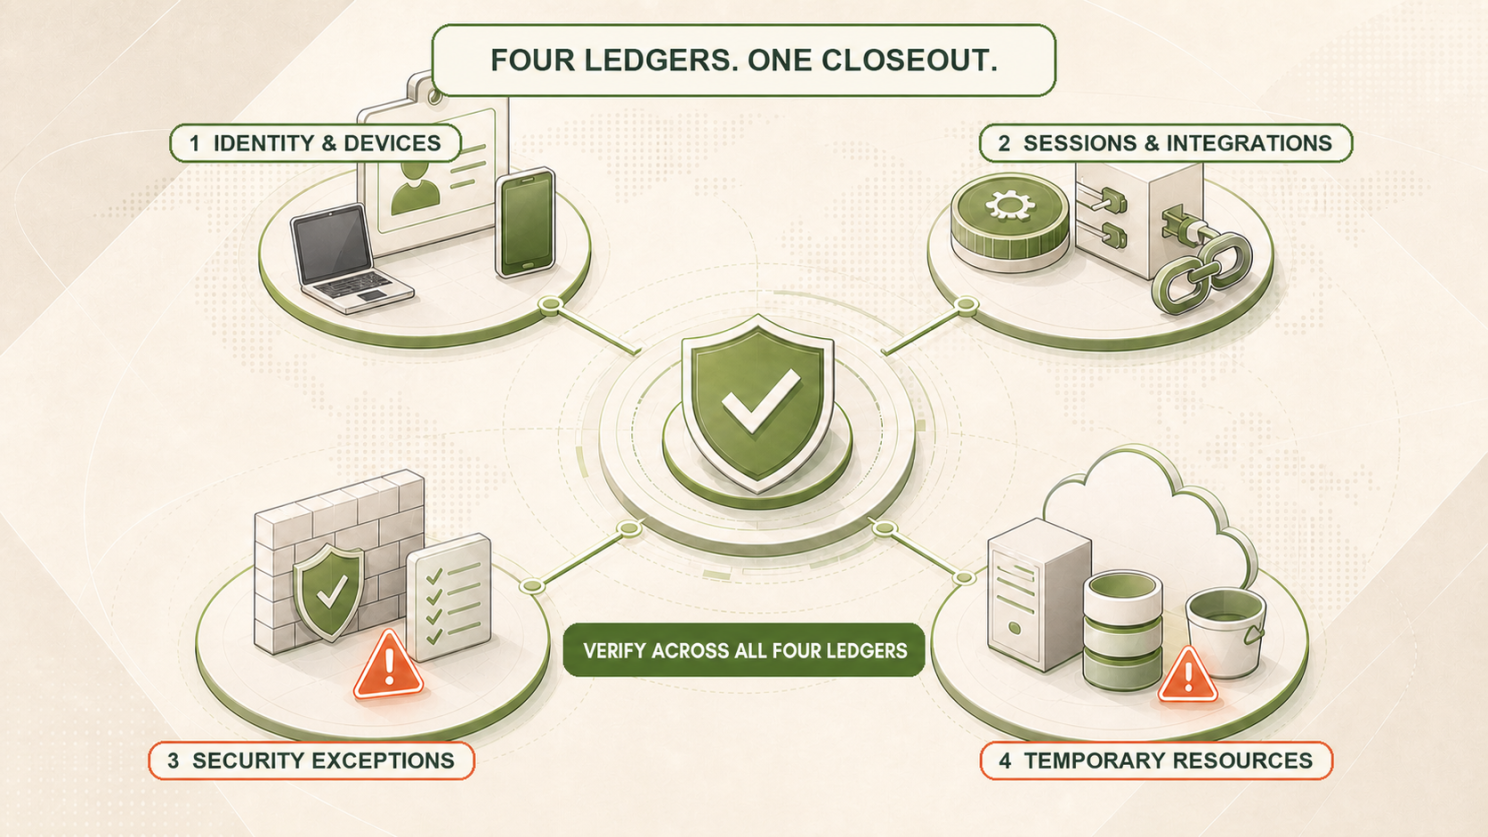
1. 身份与设备台账
包括临时员工、承包商、访客用户、供应商身份、应急管理员、特权角色激活资格、已注册设备,以及为活动重新启用的休眠账号。
2. 会话与集成台账
包括刷新令牌、应用会话、OAuth 同意授权、服务主体、API 密钥、Webhook、应用密码、自动化凭据和邮件转发规则。
3. 安全例外台账
包括网络白名单、防火墙或 WAF 绕过配置、VPN 地址池、条件访问排除项、检测抑制规则和终端安全排除项。
4. 临时资源台账
包括活动专用的云账号、存储桶、CDN 配置、数据库、报表工作区、日志连接器、域名和 SaaS 租户。
这些台账不能仅依据 CMDB 数据建立,还必须与身份日志、云审计记录、SaaS 管理事件、网络策略变更、SIEM 规则历史和变更工单交叉核对。
为什么?
因为只有将单独的信号关联起来,风险模式才往往会显现。
Palo Alto Networks 最近通过一条贴近现实的 Google Workspace 攻击链展示了这一挑战。单独来看,OAuth 授权、异常的 Drive 访问、转发规则和安全策略变更,都可能像是常规操作。
但围绕同一身份和时间范围将它们关联起来,就能看到一条连贯的持久化与数据外传路径。
将安全收尾作为一个 SOC 案件管理
安全收尾应有明确的时间要求、负责人、支撑证据和验收条件。

T+0:冻结与盘点
停止创建新的临时访问权限。
导出当前的身份、应用、例外和资源清单,保留验证所需的变更记录与日志。
T+24 小时:撤销、轮换与恢复
禁用临时身份。
终止会话,撤销 OAuth 授权,轮换临时或活动专用的凭据与密钥,移除转发规则,恢复安全基线。
在满足数据保留要求后,应停用或隔离活动专用资源。
高影响操作应遵循业务审批流程,并在系统支持时配备回滚或恢复控制,但不应等到下次月度会议再处理。
T+7 天:再次验证
再次执行残留访问清零核查。
重点查找:
- 活动结束后的登录
- 旧令牌或旧凭据的使用
- 非预期的对外共享
- 仍然存在的转发规则
- 已过期的安全例外
- 长期闲置但仍处于启用状态的身份
- 没有明确负责人的云资源
最有价值的指标不是关闭了多少工单。
对于活动收尾,我们使用这样一个指标:
残留访问清零时间(Time-to-Zero Residual Access)
残留访问清零时间,衡量从活动结束到未经授权的残留访问权限全部消除所经历的时间。
对于任何无法移除的访问权限或资源,都必须具备以下四项:
- 明确的负责人
- 有记录的到期日期
- 补偿性控制措施
- 审查证据
“业务还需要”不能作为完成收尾的状态。
验证结果,而不只是完成清单
实现残留访问清零,不只是完成一份清理任务清单。每项操作之后,都必须有证据证明相应的访问路径确实已经关闭。
这些证据来自不同系统。Microsoft Sentinel UEBA 可以帮助识别活动结束后用户、主机、IP 地址和应用中的异常活动。AWS IAM Access Analyzer 可以发现未使用的角色、权限、访问密钥和密码;对于受支持的发现项,还能在策略变更后确认所识别的访问权限是否已被移除。
这些工具只覆盖四类台账框架中的一部分。要验证完整结果,还必须交叉核对身份日志、SaaS 审计记录、云活动、网络策略记录和资源清单。
验收标准应始终一致:
不要止步于证明清理操作已经完成,还要证明相关访问路径已无法使用。
从收尾框架到日常运营控制

在 SecNova AI,我们认为大型活动的安全收尾不应是一次性的表格核对工作,而应成为可复用的安全运营剧本。
一个务实的起点,是直接提出这个问题:
世界杯项目中的哪些身份、会话、例外和资源,仍然没有负责人?
AI 辅助工作流可以帮助汇集这些领域的证据,支持低风险清理,并将移除权限、关闭集成或删除资源等影响较大的操作,送入适当的审批流程。
最终的 SOC 报告可以形成可审计的记录,说明移除了什么、如何验证结果,以及哪些残留风险由谁接受、接受到何时。
在大型活动期间,SOC 通过应对高峰证明自身价值。
活动结束后,SOC 则通过清除临时信任关系证明自身价值。
人群散去并不代表收尾完成。真正的收尾,是未经授权的残留访问归零。
了解更多 SecNova AI-SIEM 信息:www.secnova.ai