
AI 如何从安全运营助手走向执行者
SecNova AI 视角:SIEM 架构与 SOC 工作方式的演变
引言
二十多年来,SIEM 一直是企业安全运营的基础。它最初用于集中管理日志、检索和合规报告,随后逐步扩展到事件关联、威胁检测、用户与实体行为分析、案件管理、编排以及云规模分析。
如今,AI 正在更深层次上改变 SIEM。早期的安全分析帮助分析师发现和解读信号;新一代系统则能够规划调查、查询工具、汇集证据、检验假设,并建议或执行后续步骤。关注点由此从平台能够检测什么,转向它能够可靠地完成哪些安全工作。
全球市场并未走向单一架构。成熟厂商正在把智能体加入覆盖广泛的安全平台,SIEM 厂商正在扩展现有工作流,而 AI 原生公司则从分析师的具体任务出发,而非从记录系统出发。这些路径可以并存。它们的共同方向,是让 AI 承担更多运营职责,同时将人工监督、证据、权限与问责机制融入系统。
1. 从安全数据到安全工作的执行
早期 SIEM 主要解决数据问题。随着企业部署更多防火墙、服务器、终端、数据库和云服务,它们需要一个集中平台来采集、规范化、存储、检索和关联安全事件。SIEM 因而成为安全数据的记录系统。
随后,检测成为下一个重点。平台陆续加入行为分析、威胁情报、关联规则和自动化响应。核心问题从“发生了什么”转变为“这些活动是否构成真实威胁”。
今天,最难消除的瓶颈往往出现在告警产生之后。一次调查可能需要身份上下文、终端遥测、历史活动、威胁情报、相关告警、重建的时间线,以及经得起证据检验的结论。分析师仍需跨多个工具手动完成其中的大量工作。
因此,SIEM 市场的下一轮转变将围绕安全工作的执行展开。平台价值将越来越取决于它能在准确、透明且符合策略的前提下完成多少调查与响应工作,而不只是能够接入多少数据、生成多少告警。

2. 从 Copilot 到安全智能体
生成式 AI 在安全领域的第一波应用,集中于摘要生成、自然语言检索、查询生成、规则解释和报告起草。这些功能减少了操作阻力,但运营模式基本未变:分析师主导流程,AI 响应单个请求。
智能体带来了不同的工作方式。它可以接收告警,识别所需信息,选择获准使用的工具,收集证据,随着新事实出现调整计划,并形成有记录可查的结论。在自主程度更高的场景中,它还可以在预设边界内发起响应。
这并不意味着人工判断失去价值,而是改变了判断的着力点。分析师可以减少收集上下文的时间,把更多精力用于验证证据、批准影响较大的操作、完善策略,以及处理存在歧义的案件。
真正有意义的分界线,不是产品是否包含 AI,而是 AI 在工作流中承担什么责任。助手负责解释或建议;智能体则执行一系列有明确边界的工作,并留下可审计的操作记录。

3. 成熟厂商正在选择不同路径
领先的安全厂商拥有不同的数据基础、产品组合和客户群体,因此以不同方式进入这场转型。它们的策略表明,SIEM 市场可以通过多条路径增强智能体能力,而无需收敛为单一产品模式。
Microsoft
Microsoft 正在将 Security Copilot 和专用智能体扩展到 Sentinel、Defender、Entra 及更广泛的安全生态中。Sentinel 被定位为智能体防御平台,用于统一上下文、支持端到端工作流,并规范访问与治理。Microsoft 的优势在于,其智能体已经可以利用覆盖广泛的数据、身份、终端、云和工作流服务。
Google Cloud
Google Security Operations 将 Gemini 与安全遥测及 Mandiant 威胁情报相结合,其智能体支持告警研判、调查、威胁狩猎和检测工程。这种模式展示了智能体如何超越对话界面,执行明确的安全工作流,同时由分析师负责监督和高影响决策。
Palo Alto Networks
Palo Alto Networks 围绕统一的 Cortex 平台进行构建。XSIAM、数据基础、自动化和专用智能体,将检测、调查与响应整合到共享的运营环境中。这条路径将智能体能力视为整体平台架构的一部分,而非放在 SIEM 旁边的独立助手。
CrowdStrike
CrowdStrike 从终端保护和 XDR 切入 SIEM,随后将 Falcon 扩展为 Next-Gen SIEM。Charlotte AI 和 AgentWorks 如今将智能体构建与编排能力扩展到整个 Falcon 平台。这说明,终端和 XDR 厂商可以通过结合原生遥测与调查、响应工作流,参与 SIEM 市场竞争。
Splunk
Splunk 代表了成熟 SIEM 平台的演进路径。它正在加入面向检测工程、告警研判、恶意软件分析、标准操作流程和响应的专用智能体。对于已经建立 Splunk 环境的企业,这提供了一条从 AI 辅助分析逐步走向智能体主导、人工治理的运营路径。
这些策略各不相同,但都在让 AI 更直接地参与运营工作。市场正在经历的是 AI 职责的扩展,而非简单的架构趋同。
4. AI 原生厂商从分析师任务出发
另一类公司并不以 SIEM 这一产品类别为起点。它们从告警调查、威胁狩猎或检测工程等具体安全工作出发,将现有工具作为数据层与行动层。
Dropzone AI 专注于自主告警调查。其 AI SOC 分析师跨现有 SIEM、EDR、云、身份及其他安全系统收集证据,并给出有记录可查的判定。企业无需替换现有 SIEM,即可通过该产品增加一个执行层。
Prophet Security 将智能体用于调查、威胁狩猎和检测工程。其检测工程能力可梳理检测覆盖情况、识别缺口、起草规则并进行历史数据回测,然后在客户现有 SIEM 中提交变更审批。这将 AI 原生模式从告警处理扩展到检测覆盖的持续改进。
这些公司表明,AI 原生安全并不必然意味着 AI 原生 SIEM。关键选择是优先围绕安全工作进行设计,再通过受治理的工具与 API 连接所需系统。
5. 三种市场架构
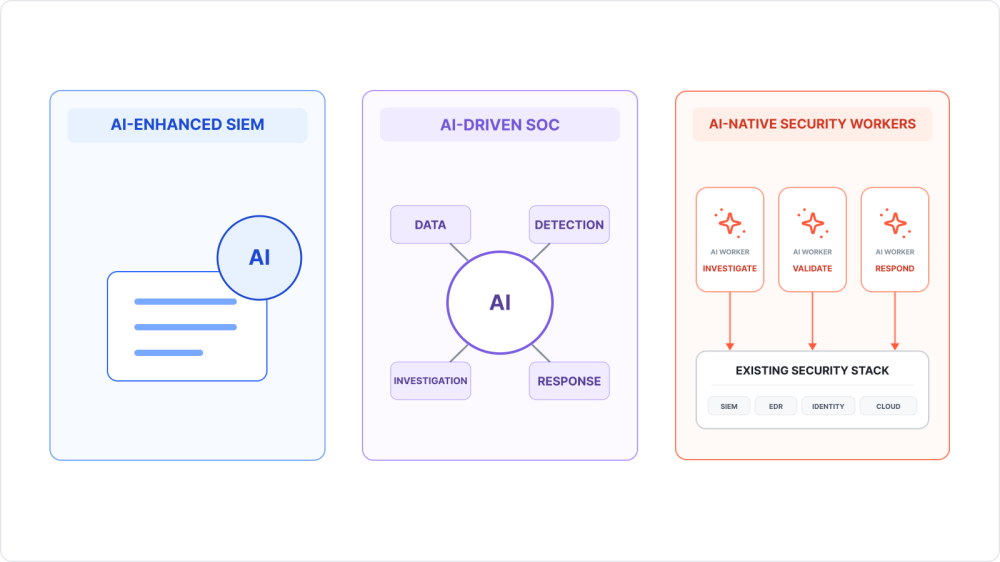
当前市场可以概括为三种主要架构模式。它们并不互斥,厂商或企业也可能结合其中多种模式的要素。
AI 增强型 SIEM
在成熟 SIEM 中加入自然语言检索、摘要生成、Copilot 和 AI 辅助调查。对于已经围绕 SIEM 建立成熟数据管道、内容、工作流与治理机制的组织,这通常是对现有体系影响最小的路径。
统一的 AI 驱动安全运营平台
数据、检测、调查、编排和响应在更广泛的平台内运行。由于平台已经提供共享的上下文、身份、策略与遥测,智能体可以贯穿整个生命周期开展工作。SIEM 仍然重要,但它成为 SOC 整体运营系统中的一部分。
AI 原生安全工作者
智能体围绕任务和结果设计,而非围绕某个特定安全产品设计。它们利用组织现有的 SIEM、EDR、身份、云和威胁情报工具,完成调查或其他明确的工作。这形成了一个可跨越异构安全技术栈的 AI 执行层。
因此,战略选择并非简单地在传统 SIEM 与 AI 原生 SIEM 之间二选一。组织需要决定推理、上下文、策略和执行应分别位于哪里,以及希望在每一层保留多少控制权。
6. AI 原生安全需要什么
安全产品不会因为加入聊天界面或 LLM API 就成为 AI 原生产品。AI 原生架构需要赋予 AI 运营职责,并提供保障这一职责安全、可靠履行所需的控制机制。
• 上下文: 系统必须理解用户、资产、身份、应用、遥测及历史行为。
• 推理: 智能体必须能够随着证据变化,提出、检验、修正和否定假设。
• 工具访问: 智能体需要在受控条件下访问 SIEM、EDR、IAM、云、威胁情报、工单和响应系统。
• 证据: 每项结论和操作都应能够追溯到支撑它的观察结果与查询。
• 权限: 策略必须规定智能体可以使用哪些工具和数据、哪些操作需要审批,以及自主权限的边界。
• 记忆: 以往调查及其结果应增强工作的连续性,同时避免产生失控或误导性的上下文。
• 治理: 身份、审计记录、成本控制、评估、回滚和人工干预必须成为运营模式的一部分。
这些要求属于架构层面,而非表面功能。它们决定了智能体能否反复完成有价值的工作,同时接受部署组织的监督与问责。

7. SecNova AI 的观点
这场转变影响着 SecNova AI 的设计方式。我们从一个实际问题出发:如果在 AI 时代重新设计网络安全软件,哪些安全工作应该由 AI 执行,哪些控制必须始终对人可见?
在安全运营中,这意味着贯通安全数据、检测、AI 研判、调查、决策、响应和持续改进。同一设计原则还可以从 SOC 延伸到渗透测试和代码安全:智能体执行边界明确的技术工作,同时保留证据与审批边界。
我们认为,胜出的架构不会以最大程度的自主性为标准,而会以可信执行为标准:智能体能够使用恰当的上下文和工具,完成有意义的工作,并在权限、证据、成本与问责方面的明确边界内运行。

战略问题
网络安全的 AI 转型将沿多条路径展开。现有 SIEM 平台将变得更智能,统一安全运营平台将具备更多智能体能力,AI 原生安全工作者则将在既有工具之间开展工作。
AI 的职责正在发生变化:从帮助分析师使用安全软件,走向直接参与安全工作。战略问题在于:AI 能可靠地完成多少工作,必须提供哪些证据,以及组织将如何治理它的行动。